


Máster Oficial Universitario en Ciberseguridad + 60 Créditos ECTS
Máster universitario en ciberseguridad
 36 alumnos
Entidad(es):


Modalidad
Online

Duración - Créditos
1500 horas - 60 ECTS

Baremable Oposiciones
Administración pública

Becas y
Financiación

Plataforma Web
24 Horas

Convocatoria
Noviembre 2026
Reconocidos por:

Acreditados como:

Temario
MÓDULO 1. LEGISLACIÓN, POLÍTICA DE SEGURIDAD Y CIBERINTELIGENCIA
MÓDULO 2. REDES INFORMÁTICAS: ARQUITECTURA, PROTOCOLOS Y CIBERSEGURIDAD
MÓDULO 3. CRACKING, INGENIERÍA INVERSA Y CRIPTOGRAFÍA
MÓDULO 4. HACKING ÉTICO Y AUDITORÍA INFORMÁTICA
MÓDULO 5. GESTIÓN DE INCIDENTES Y ANÁLISIS FORENSE
MÓDULO 6. SEGURIDAD EN DESARROLLO WEB
MÓDULO 7. CIBERSEGURIDAD APLICADA A INTELIGENCIA ARTIFICIAL (IA), SMARTPHONES, INTERNET DE LAS COSAS (IOT) E INDUSTRIA 4.0
MÓDULO 8. CIBERSEGURIDAD APLICADA AL COMERCIO ELECTRÓNICO (E-COMMERCE) Y EL CLOUD COMPUTING
MÓDULO 9. PROYECTO FIN DE MÁSTER
Descarga gratis el temario completo en PDF de máster universitario en ciberseguridad

Plan de estudios
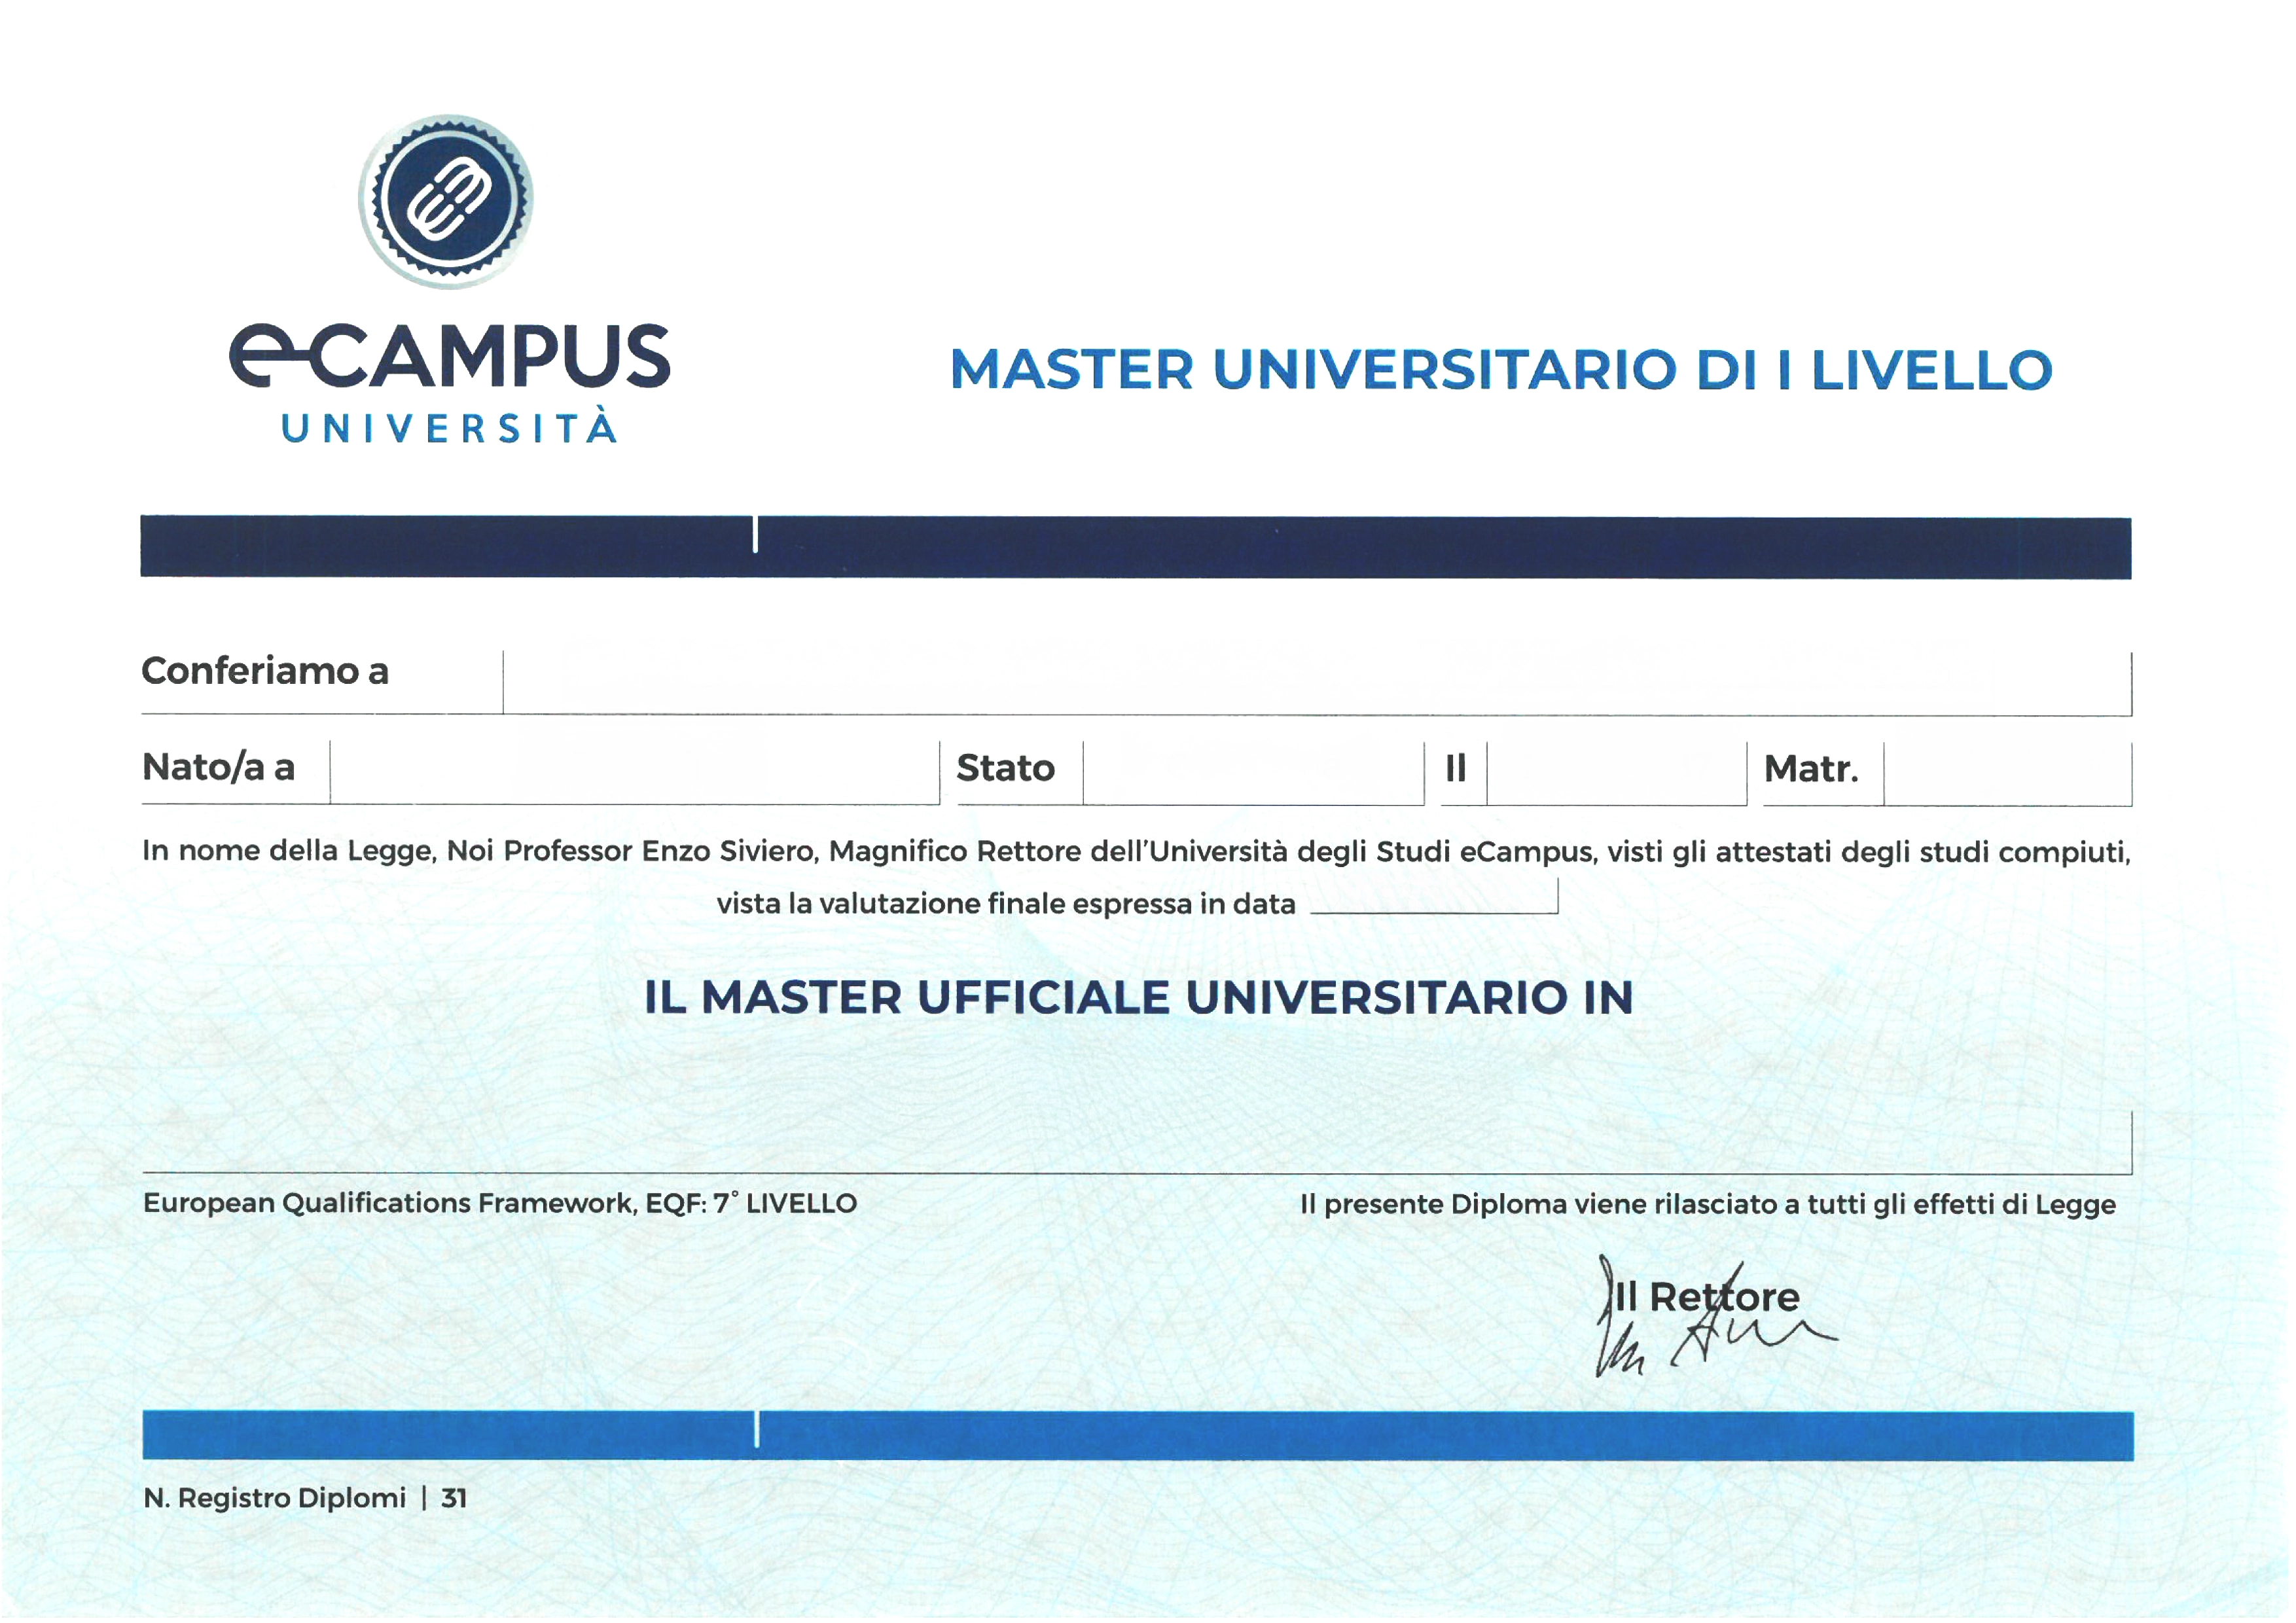
Titulación de máster universitario en ciberseguridad



Preguntas frecuentes sobre el Máster Oficial Universitario en Ciberseguridad
¿Qué es la ciberseguridad y qué relación tiene con la seguridad informática?
La ciberseguridad engloba las estrategias, tecnologías y procedimientos destinados a proteger redes, aplicaciones, datos y sistemas frente a amenazas digitales. La seguridad informática forma parte de este ámbito y se centra especialmente en proteger los sistemas de información. Para trabajar en estas áreas resulta importante comprender el funcionamiento de redes, aplicaciones y sistemas operativos, así como los mecanismos empleados para prevenir, detectar y responder ante incidentes.
¿Qué se aprende en este Máster Oficial en Ciberseguridad?
El programa profundiza en redes informáticas, criptografía, ingeniería inversa, hacking ético, auditoría informática, gestión de incidentes y análisis forense digital. También aborda seguridad web, cloud computing y la protección de entornos relacionados con inteligencia artificial, IoT e Industria 4.0, proporcionando una visión amplia de los principales ámbitos de la ciberseguridad.
¿Qué es OSINT y cómo se utiliza en ciberseguridad?
OSINT hace referencia a la recopilación y análisis de información procedente de fuentes abiertas. En ciberseguridad puede utilizarse para contextualizar amenazas, obtener información relevante durante una investigación, identificar posibles riesgos y apoyar tareas de ciberinteligencia. El programa incorpora este ámbito dentro de los contenidos relacionados con la detección y análisis de amenazas digitales.
¿Qué diferencia hay entre hacking ético y Red Team?
El hacking ético utiliza técnicas de ataque de forma autorizada para identificar vulnerabilidades y evaluar la seguridad de sistemas y aplicaciones. Un ejercicio de Red Team suele tener un alcance más amplio y simula el comportamiento de un adversario para analizar tanto posibles vías de ataque como la capacidad de una organización para detectarlas y responder ante ellas.
¿Qué es el análisis forense digital y para qué se utiliza?
El análisis forense digital consiste en identificar, preservar y analizar evidencias digitales relacionadas con un incidente de seguridad. Puede utilizarse para reconstruir qué ocurrió, estudiar cómo se produjo una intrusión y determinar su posible alcance. Por ello, está estrechamente relacionado con la respuesta ante incidentes, la investigación de ataques y disciplinas como la ingeniería inversa.
¿El Máster Oficial Universitario en Ciberseguridad habilita para trabajar profesionalmente en ciberseguridad?
El máster proporciona una formación avanzada y especializada en ciberseguridad y puede reforzar el perfil para puestos relacionados con análisis de seguridad, auditoría, hacking ético, gestión de incidentes o consultoría. No obstante, el acceso a un puesto concreto dependerá también de la formación previa, la experiencia, las competencias técnicas y los requisitos establecidos por cada organización. La formación se desarrolla en modalidad 100 % online.
¡Muchas gracias!
Hemos recibido correctamente tus datos. En breve nos pondremos en contacto contigo.
Máster universitario en ciberseguridad
-
Online